Esta nota es de 2013. Los productos, las versiones y los enlaces que menciona pueden haber cambiado.
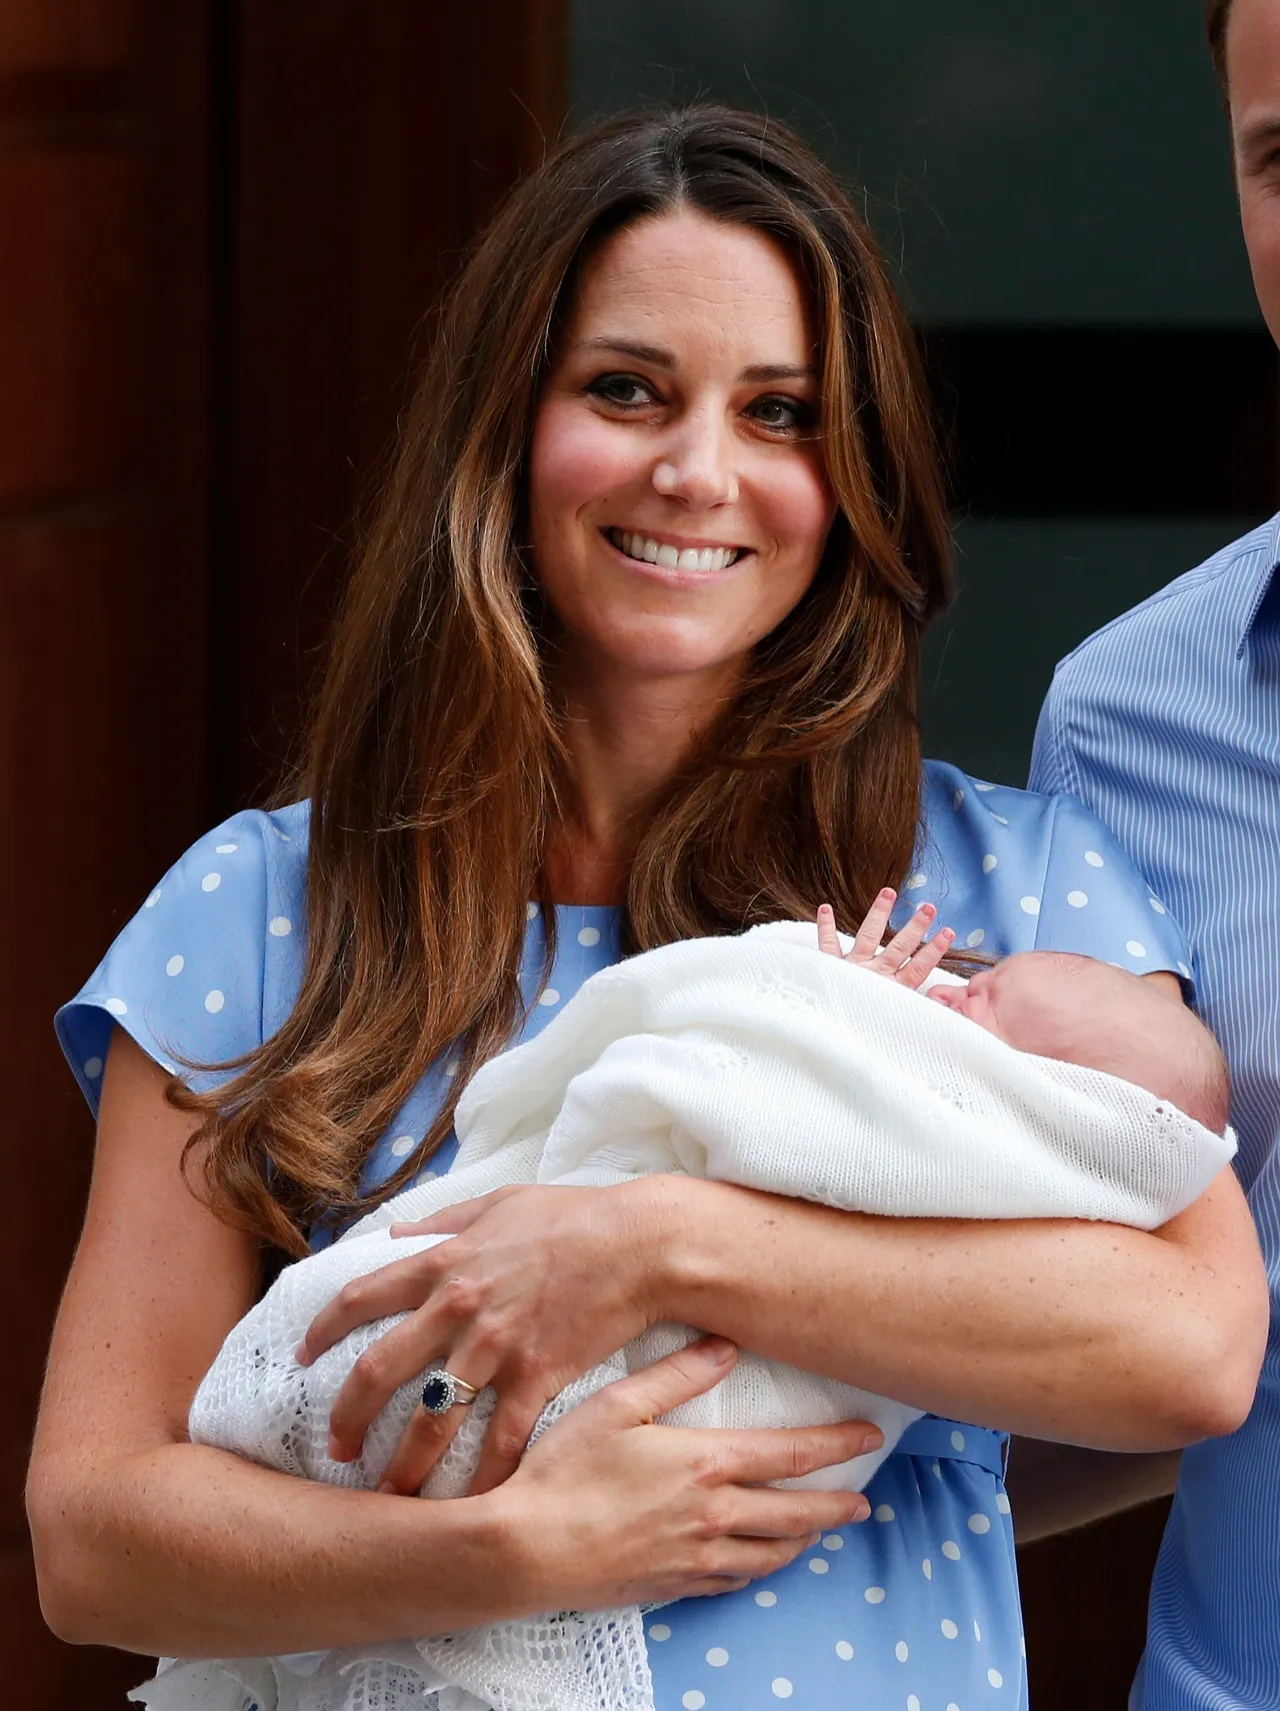
El nacimiento del «bebé real» de los duques de Cambridge, Guillermo y Catalina, en el Reino Unido es aprovechado por los ciberdelincuentes para crear páginas fraudulentas y mensajes de ‘spam’.
Kaspersky Lab ha localizado un envío masivo de «spam» que invita a «cliquear» el enlace para ver la cámara del hospital en directo y acceder a toda la actualidad al minuto, pero esta trampa no ofrece esa información en realidad, sino que puede infectar el equipo descargando software malicioso. El enlace en cuestión ya no está activo, pero se han detectado en Google otras webs fraudulentas con contenido malicioso, sin necesidad de buscar demasiado en profundidad. Los enlaces terminados en *js descargan un «blackhole exploit kit», con acceso a una falsa URL que infectará a los usuarios que no estén protegidos. Los productos de Kaspersky Lab detectaron esta amenaza como «Troyan Downloader.JS.Expack.aiy».